Anthropicは先日、Webプロダクト、開発者用プロダクト、デスクトッププロダクトに跨ってClaudeに使用している封じ込めアーキテクチャの詳細を明らかにした。同社はエージェントの安全性は、権限確認プロンプトやモデルレベルセーフガードのみに依存するよりも、エージェントのファイルシステム、ネットワーク、実行環境に決定論的な制限を設けることにかかっていると主張している。特にAnthropicが設計見直しに至った、信頼境界および許可済外向け通信経路における障害について検証している。
同社はエージェントのリスクをユーザーの誤用、モデルの誤動作、およびファイル、ツール、またはネットワーク経由でアクセス可能なコンテンツを通じて実行される攻撃の組み合わせと捉えている。Anthropicの主な主張は、分類器、システムプロンプト、学習などのモデル制御は動作に影響を与えられるものの、それを保証できないというものである。代わりに、環境による制御が、エージェントがアクセスまたは送信できる対象に厳格な境界を定める。
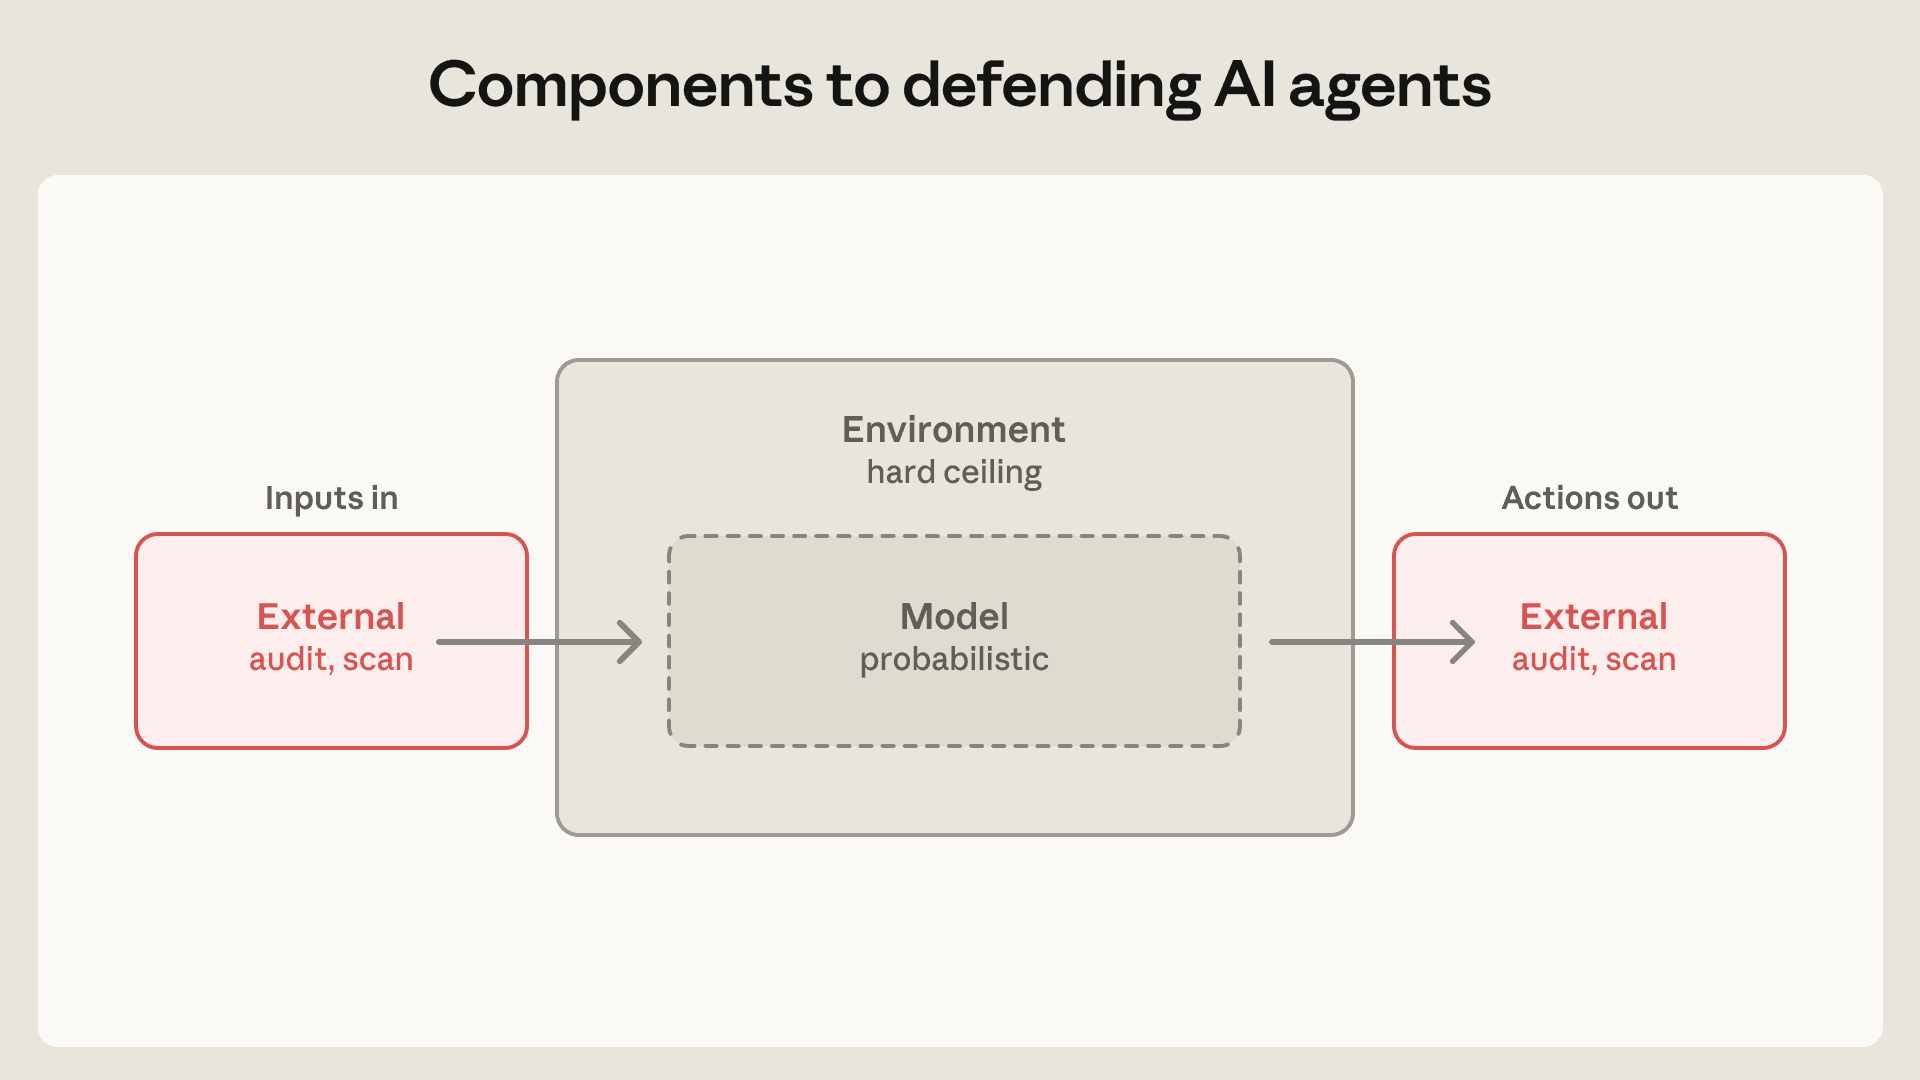
Anthropicは確率的モデル、その実行環境、モデルに影響を与える可能性のある外部コンテンツを区別している。(出典)
例えば「claude.ai」でのコード実行は、分離されたインフラストラクチャ上の一時的な gVisorコンテナ内で行われ、ユーザーのローカルファイルシステムにはアクセスできない。対照的にClaude Codeは開発者のマシン上で動作し、当初は書き込み、シェルコマンド、ネットワークアクセスについて、操作ごとの承認に依存していた。Anthropicによると、ユーザーはそれらの確認プロンプトの約93%を承認しており、継続的な人間によるレビューの実質的な価値が低下していた。その後同社はmacOSではSeatbelt、Linuxではbubblewrapを使用するOSレベルのサンドボックスを追加した。これはワークスペース内への書き込みを許可する一方、ネットワークアクセスをデフォルトで拒否する。同社は権限確認プロンプトが84%減少したと報告している。
言及されたインシデントの一つでは、ユーザーがフォルダの信頼確認プロンプトを承認する前に、プロジェクトのローカルコンテンツが解析されるClaude Codeの脆弱性について、Anthropicが報告を受け取った。ある事例では、リポジトリ内の.claude/settings.jsonファイルに起動時に実行される可能性があるフックが定義されていた。対策としてプロジェクトローカル設定の解析と実行を、信頼に関する判断が行われた後まで延期した。
管理されたレッドチームテストでは、意図を推測するために承認や分類器に依存することの限界が示された。この演習ではフィッシング攻撃によって、ある従業員がClaude Codeに対し、AWS認証情報を取得して外部宛先に送るという一見もっともらしい指示を与えた。Anthropicによると、Claudeは25回の試行のうち24回で外部流出させた。この演習によりファイルシステムの分離や外向きネットワーク通信の制限などのコントロールは、要求が正規に承認されたものに見える場合でも、それがユーザー、モデルの誤り、悪意のあるツール出力のいずれに由来するかにかかわらず、認証情報の盗難を阻止しなければならないことが示された。
Claude Coworkは対象ユーザーがシェルコマンドの安全性を適切に評価できる可能性が低いため、より強固な境界を使用している。Anthropicの当初の設計では、エージェントを完全な仮想マシン内で実行し、ホストから選択済ワークスペースのみをマウントするとともに、認証情報をホストキーチェーンに保持していた。その後Anthropicは信頼性を向上させるためにエージェントループをホストへ移した一方、コード実行は引き続き仮想マシン内に分離していた。
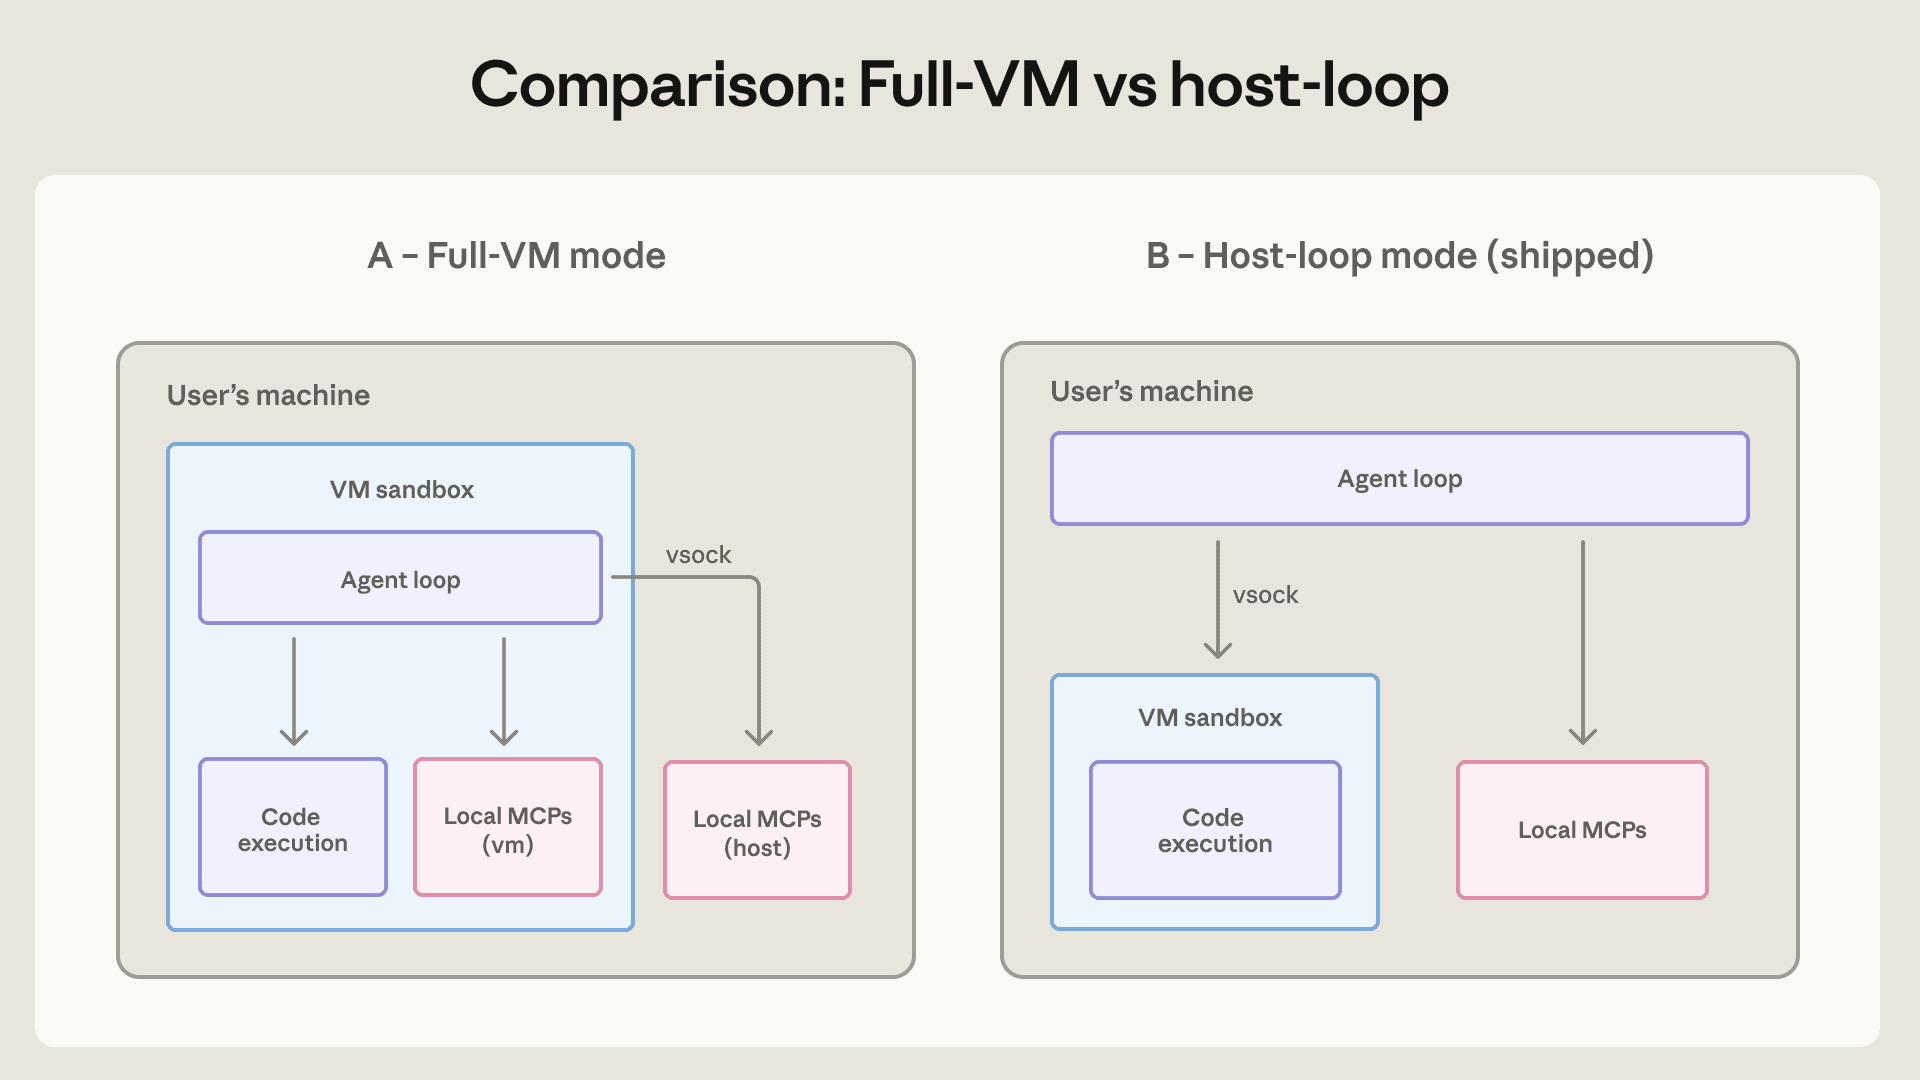
Claude Cowork当初の完全VM設計と、その後のホスト・ループ・アーキテクチャ。(出典)
それにも関わらずCoworkの設計がドメイン許可リストの重要な制約を明らかにした。悪意のあるファイルがAnthropic自身のFiles APIを通じてClaudeに、ワークスペース内のファイルを、攻撃者がコントロールしているアカウントにアップロードさせるという、第三者から開示された脆弱性についてAnthropicが記述している。api.anthropic.comが許可リストに登録されていたため、送信先チェックを通過した。
AnthropicはVM内プロキシを使うように設計変更した。このプロキシはVMにプロビジョニングされたセッショントークンのみを受け付け、関連するサーバーサイドフェッチ用ヘッダーをブロックする。ここから得られる教訓は許可リストに登録されたドメインは、単なる信頼できる送信先ではないということである。そのドメインを通じて到達可能なすべての機能へのアクセスを許可することになる。
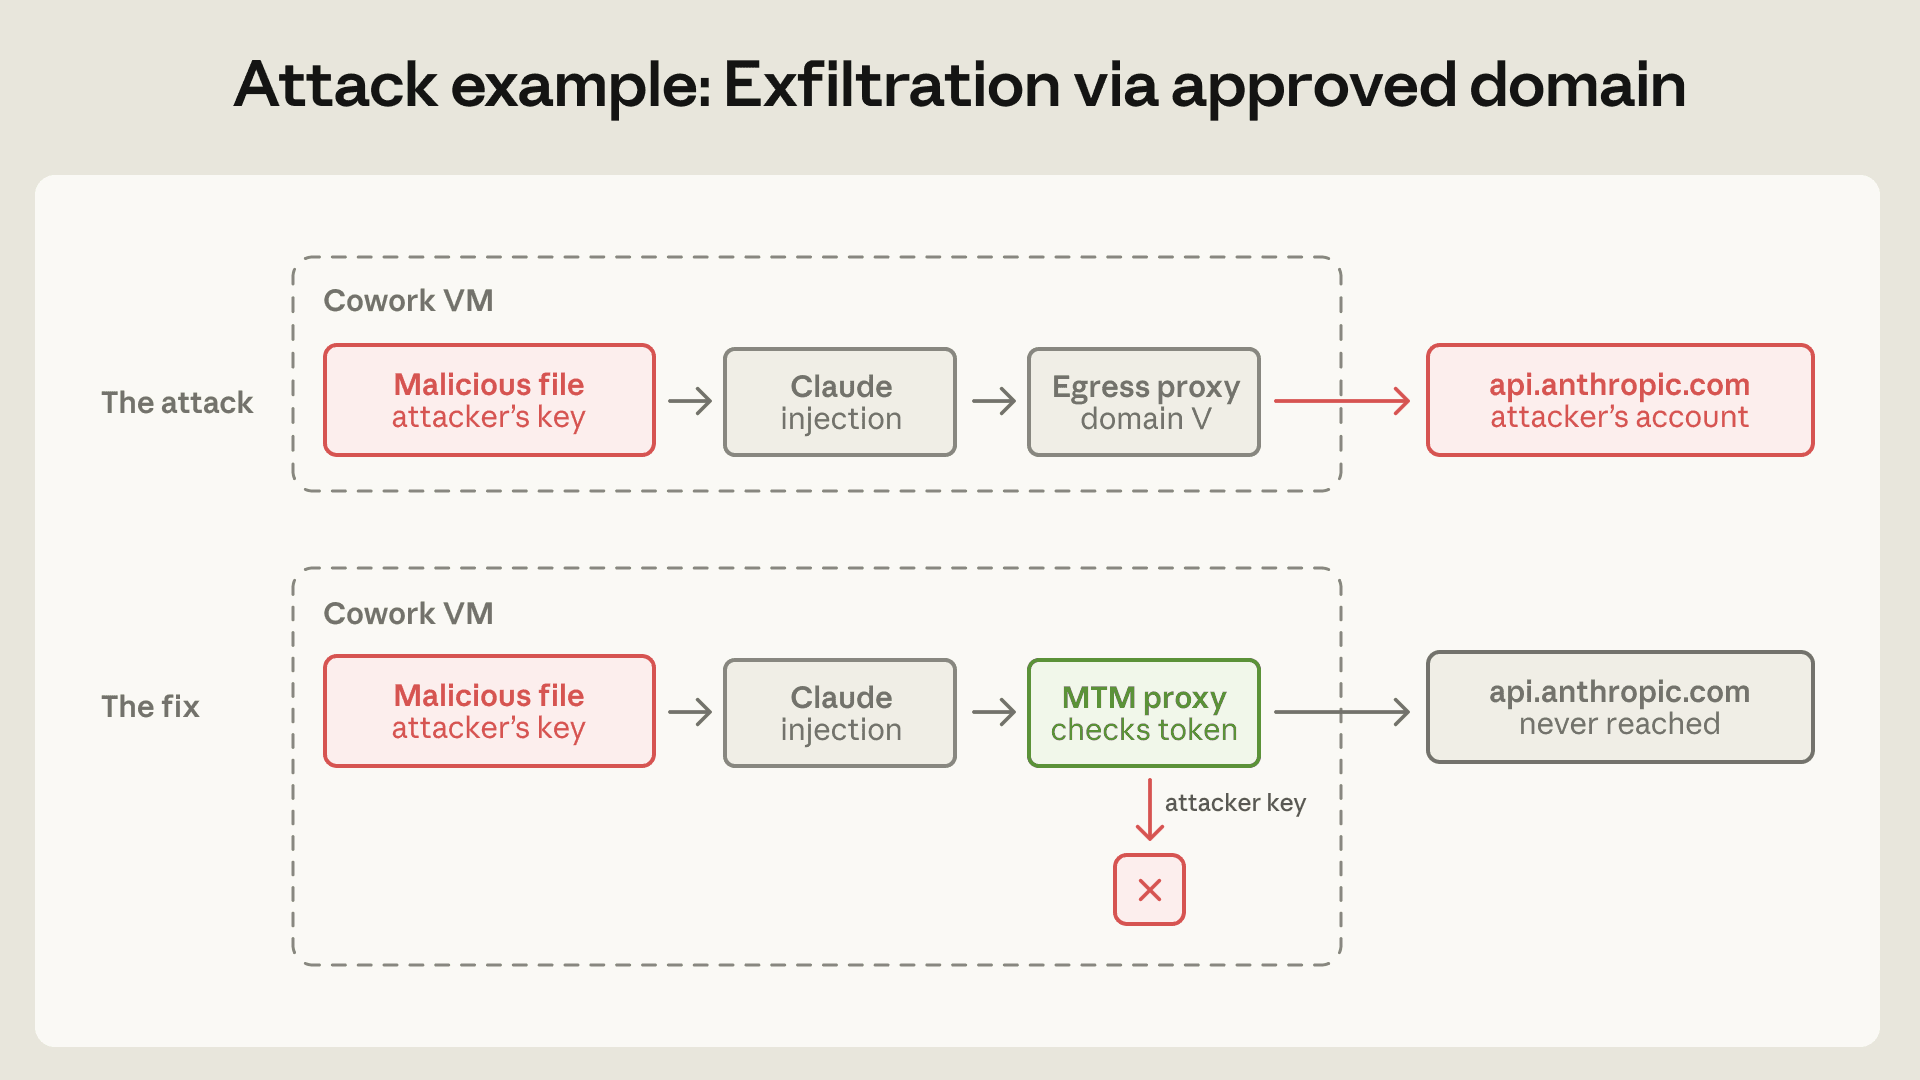
ドメイン許可リストはAnthropicのFiles APIを通じた情報の外部流出を許可していた;改訂後のプロキシは仮想マシンにプロビジョニングされたトークンを使用するリクエストのみに制限している。(出典)
著者らは、封じ込めはユーザーがどの程度有意義な監督を行えるかを反映すべきであると主張し、エージェントのセキュリティを有害な意図の認識のみに依存させることはできないと警告している。その代わりに周囲の環境が、安全でない操作が引き起こし得る被害を制限しなければならない。